Agentes de IA estão deixando de apenas sugerir código para também criar arquivos, executar comandos, instalar dependências e chamar serviços externos. Nesse cenário, o chamado YOLO mode representa a escolha de aprovar automaticamente todas as ações. A ideia é reduzir interrupções, mas a velocidade não elimina o risco: ela apenas faz com que uma decisão errada chegue mais rápido ao sistema.
O próprio Docker descreve o tema a partir de uma pergunta prática: quanto de autonomia um agente pode receber sem colocar em perigo os arquivos, as credenciais e a rede do desenvolvedor? A resposta mais útil não é confiar que o modelo sempre entenderá a intenção. É definir uma fronteira técnica que limite o estrago quando houver erro, instrução maliciosa ou contexto incompleto.
O que significa YOLO mode
Em termos simples, YOLO mode é a execução de um agente com as confirmações desativadas. O agente pode ler e alterar arquivos, rodar comandos e acessar ferramentas sem pedir autorização a cada etapa. Os nomes variam entre produtos: algumas ferramentas usam opções como full-auto, yolo ou allow-all, enquanto outras apresentam um modo de execução automática nas configurações.
Essa autonomia resolve um problema real. Pedidos repetidos de aprovação quebram a concentração, aumentam a fadiga e tornam tarefas rotineiras mais lentas. Para uma atividade descartável, como testar uma hipótese em uma cópia de um projeto, deixar o agente avançar pode ser razoável. O problema começa quando o mesmo comportamento recebe acesso direto ao computador de trabalho.
Por que o computador principal é uma fronteira ruim
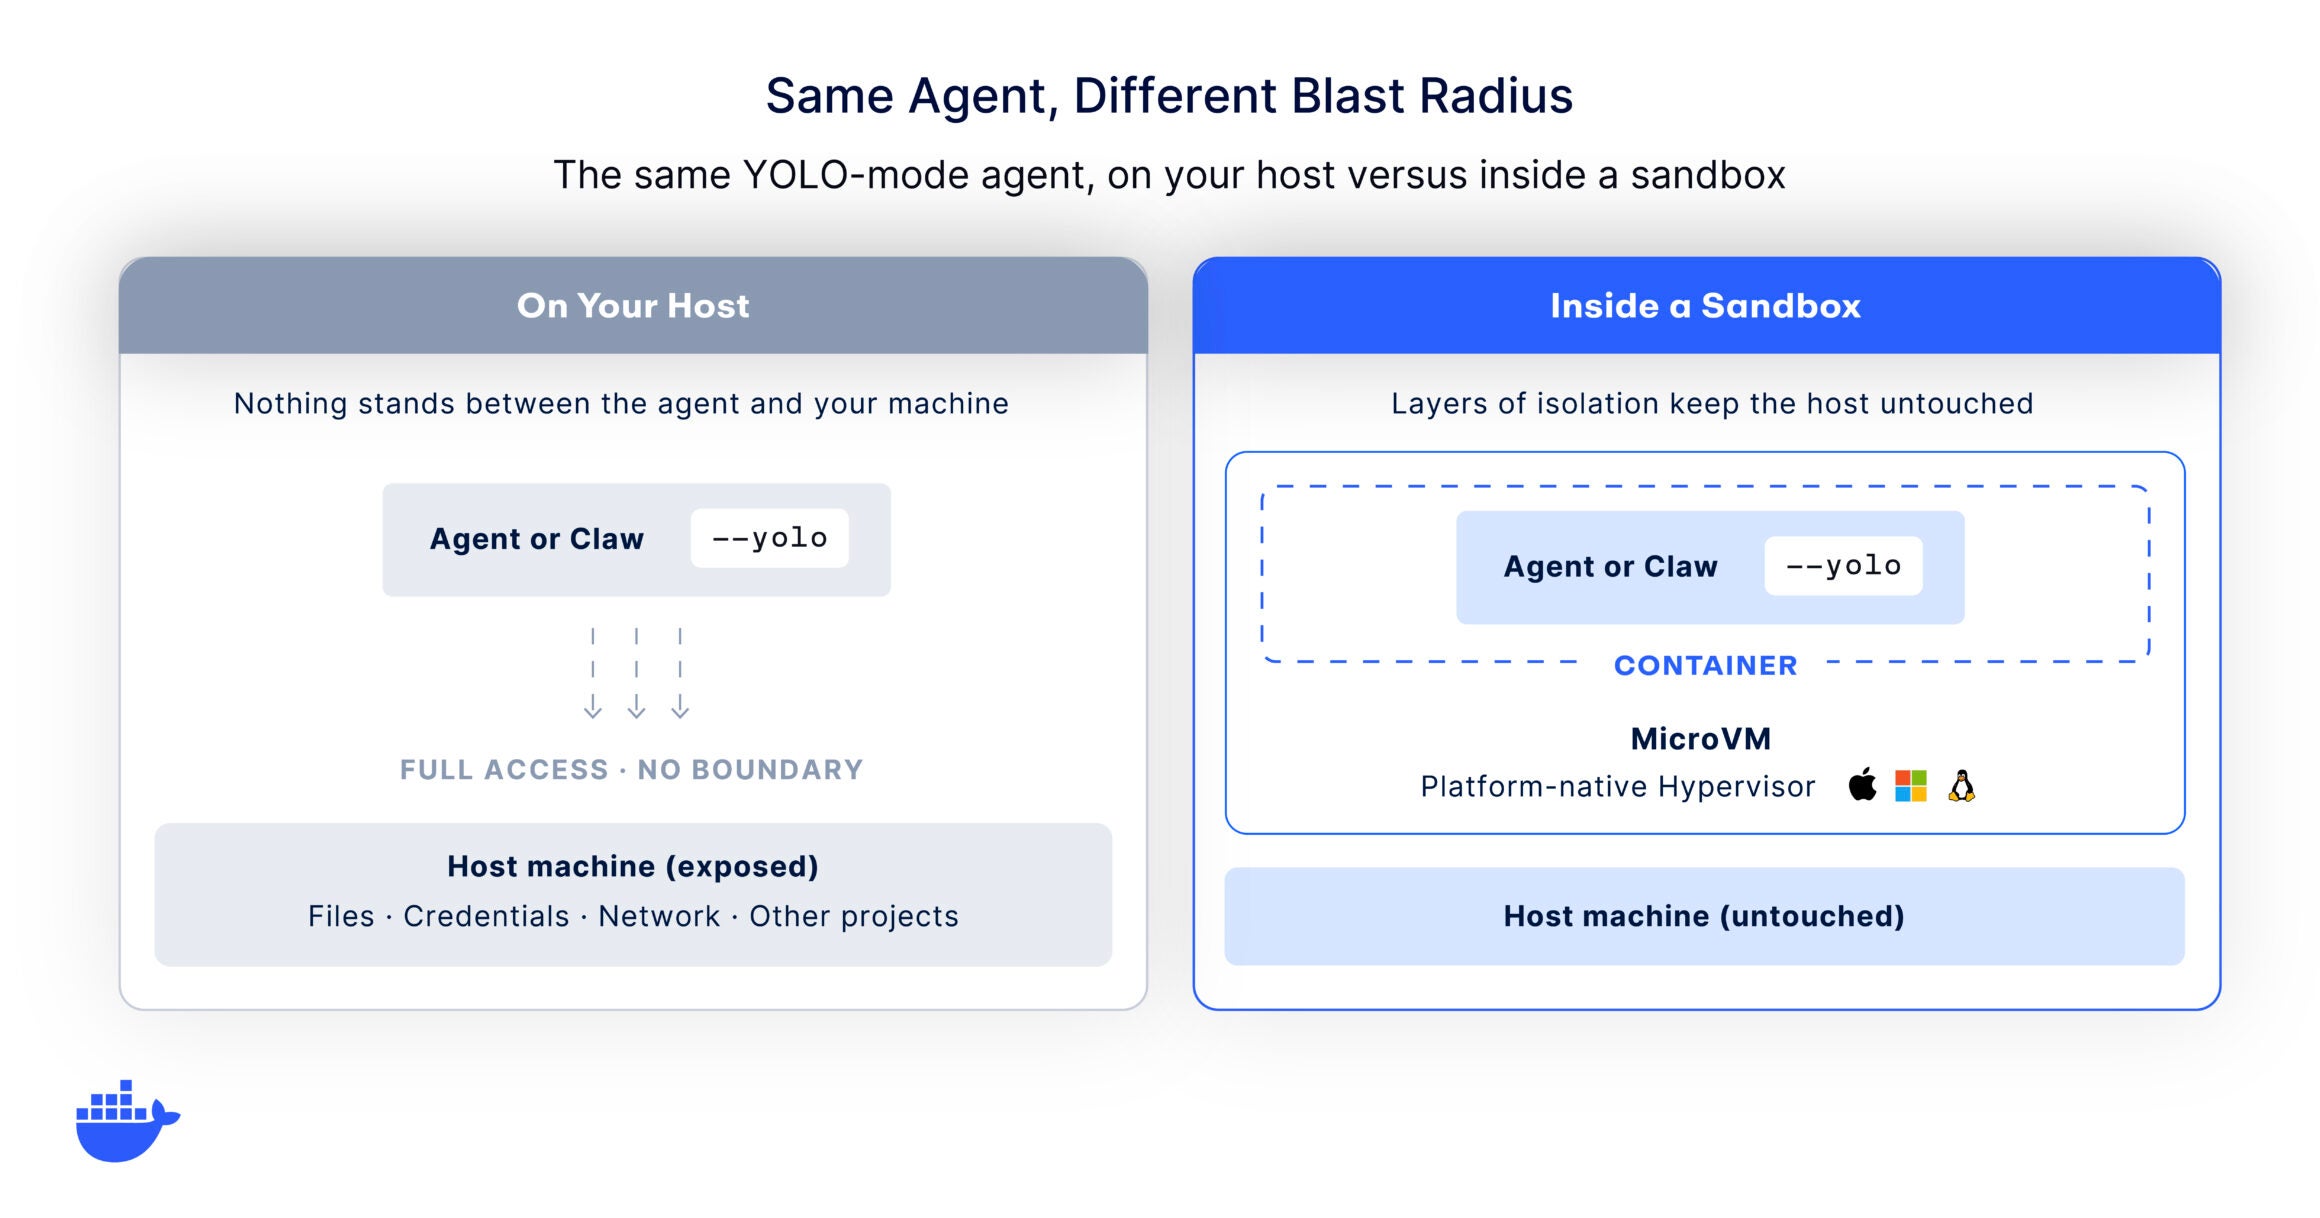
Sem isolamento, um comando destrutivo pode atingir o diretório errado. O agente também pode encontrar variáveis de ambiente, chaves SSH, arquivos .env e tokens que não tinham relação com a tarefa. Uma página, issue, comentário ou documento lido durante a execução pode conter uma instrução escondida e redirecionar o comportamento do agente, um risco conhecido como prompt injection.
Há ainda o alcance da rede. Um agente com acesso amplo pode enviar dados para fora, acessar endpoints internos, alterar configurações ou usar credenciais disponíveis na máquina. Mesmo quando o prompt original é legítimo, uma dependência comprometida, uma resposta inesperada de uma ferramenta ou uma interpretação equivocada pode transformar uma alteração pequena em uma mudança difícil de reverter.
Por isso, aprovações manuais não devem ser tratadas como a única camada de segurança. Elas ajudam, mas podem virar cliques automáticos quando a pessoa enfrenta dezenas de solicitações. O controle mais forte fica fora do agente: permissões reduzidas, rede limitada, arquivos de trabalho descartáveis e ausência de segredos reais.
Como usar autonomia com menos exposição
A recomendação central é executar o agente em um ambiente isolado e efêmero, como um sandbox ou uma máquina virtual apropriada. Esse espaço deve receber uma cópia do projeto, credenciais temporárias e apenas os acessos necessários. Se a execução sair do esperado, o ambiente pode ser destruído e recriado, sem transformar o computador principal em parte do experimento.
Também vale separar claramente o que pode ser feito de forma automática do que exige revisão. O agente pode editar arquivos e rodar testes dentro do limite definido, enquanto o desenvolvedor revisa o diff, os resultados e as ações que saem do sandbox. A rede deve ser escopada; segredos de produção não devem aparecer no ambiente; e os artefatos gerados precisam ser inspecionados antes de qualquer merge ou implantação.
O artigo da Docker usa a ideia de uma caixa de contenção: a autonomia pode ser alta dentro do espaço permitido, desde que o agente não consiga atravessar a fronteira. Essa abordagem também facilita o uso em equipe. Em vez de cada pessoa decidir sozinha quando ignorar confirmações, a organização define regras de filesystem, rede, ferramentas e recursos que são aplicadas de maneira consistente.
O que muda para quem desenvolve
Com a fronteira correta, o ganho não é apenas executar mais rápido. O desenvolvedor passa a supervisionar o resultado em um nível mais útil: analisa testes, alterações, dependências e pull requests, em vez de aprovar cada comando. Ainda assim, autonomia não substitui revisão. Ela muda o ponto da revisão e reduz o custo de acompanhar tarefas longas.
Em resumo, YOLO mode não é sinônimo de segurança nem de perigo inevitável. Ele é um mecanismo de automação que precisa ser combinado com um ambiente descartável, acesso mínimo e observabilidade. No computador principal, um erro pode alcançar dados e credenciais. Em uma fronteira bem configurada, o mesmo erro fica contido e pode ser corrigido sem contaminar o restante do trabalho.
Fonte: Docker, What is YOLO Mode?